
Une vague de cyberattaques a récemment touché plusieurs grandes enseignes de la distribution française, dont Intermarché, Super U et Leclerc. L’événement s’est révélé sans précédent tant par son ampleur que par ses conséquences concrètes sur la chaîne d’approvisionnement alimentaire. Les pirates informatiques ont réussi à déstabiliser à distance les systèmes frigorifiques de centaines de magasins, provoquant des pertes matérielles conséquentes et mobilisant rapidement les équipes techniques afin de limiter l’impact.
Chronologie et déroulement de l’attaque
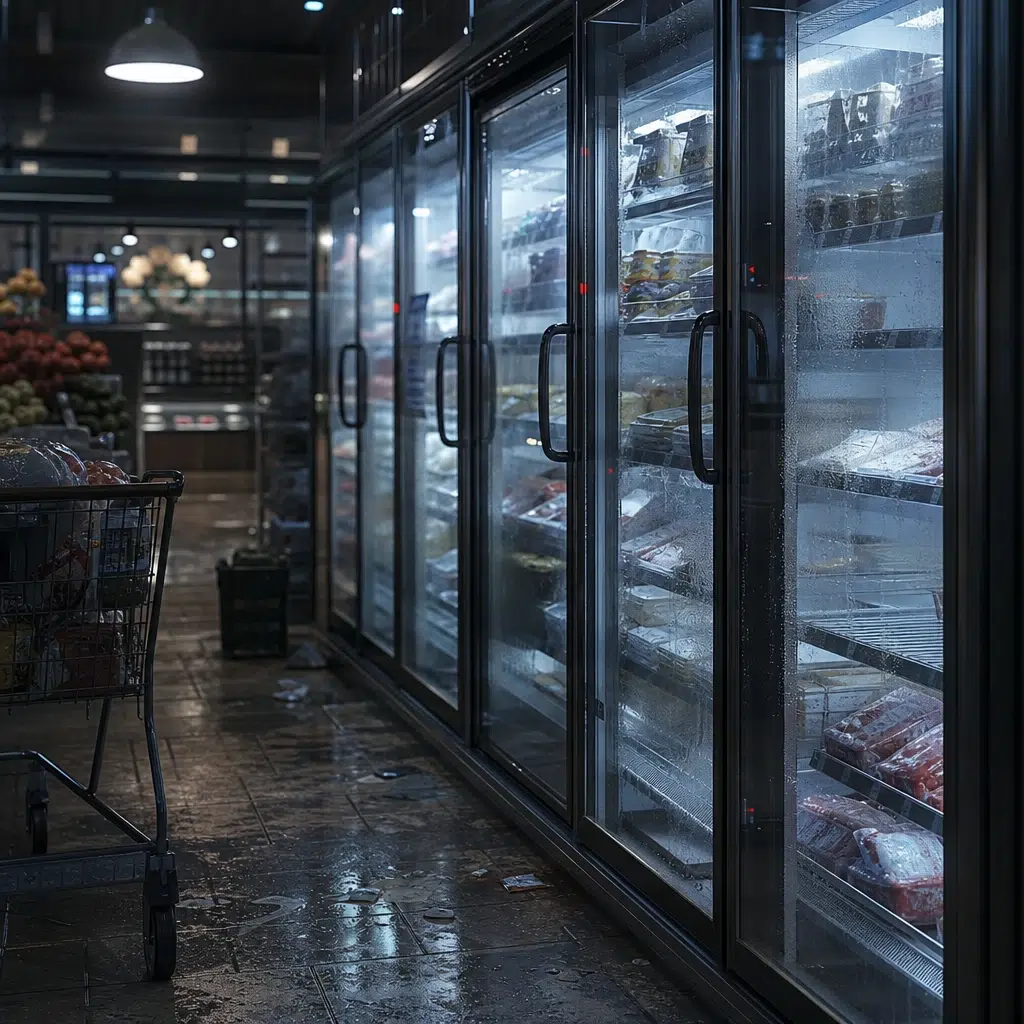
L’incident a eu lieu dans la nuit du dimanche 12 octobre au lundi matin, affectant entre 150 et 200 points de vente Intermarché ainsi qu’une centaine de magasins de la Coopérative U et quelques établissements Leclerc. Cette action coordonnée a ciblé le logiciel de régulation frigorifique fourni par Danfoss, un spécialiste danois reconnu dans ce secteur. En obtenant un accès non autorisé à ces systèmes connectés, les auteurs de la cyberattaque ont pu modifier à distance les paramètres de température des frigos.
Dès l’aube, les responsables des réseaux concernés ont constaté la panne simultanée de nombreuses installations frigorifiques. Selon les informations communiquées par les distributeurs, il s’agit d’un événement inédit par la nature de sa cible : plutôt que de viser les systèmes d’encaissement ou les données clients, cette attaque a directement impacté la chaîne du froid, mettant en péril la qualité des produits alimentaires en rayons.
L’étendue des dégâts subis par les enseignes
La cyberattaque a eu des répercussions très concrètes pour les supermarchés concernés. En raison du dérèglement des températures, les chambres froides et vitrines ont perdu leurs capacités de conservation pendant plusieurs heures. Conséquence directe : la destruction de stocks importants de denrées périssables, allant des produits laitiers aux viandes fraîches.
Le groupement Mousquetaires, maison-mère d’Intermarché, a évalué le préjudice financier à plusieurs millions d’euros. La perte ne concerne pas seulement la marchandise détruite mais implique aussi des contrôles sanitaires supplémentaires, voire la fermeture temporaire de certains rayons dans les commerces touchés.
Un impact géographique et sectoriel large
Même si la majorité des magasins ciblés appartenait aux réseaux Intermarché et Coopérative U, certaines surfaces Leclerc ont également été perturbées. La taille et la répartition géographique variée de ces points de vente mettent en lumière les risques liés à l’interconnexion croissante des outils numériques dans la distribution.
Les équipements concernés étaient pour la plupart récents et conformes aux normes techniques, ce qui interroge sur les moyens d’accès non autorisé utilisés par les cybercriminels. De nombreux experts estiment aujourd’hui que la sécurisation des infrastructures industrielles doit évoluer pour contrer ce type de menace.
Mobilisation des équipes face à la crise
Face à ce dysfonctionnement massif, les enseignes ont rapidement mobilisé leurs services informatiques internes et les prestataires frigoristes partenaires pour détecter les intrusions et reprendre le contrôle des installations. Les interventions se sont multipliées tout au long de la journée pour rétablir progressivement la chaîne du froid.
Parallèlement, la direction de la Coopérative U a rassuré le public sur la sécurité alimentaire, en communiquant régulièrement sur l’état d’avancement du retour à la normale. La collaboration avec les acteurs techniques externes a été essentielle pour limiter autant que possible l’impact logistique de cet incident de sécurité.
Vulnérabilités et enjeux pour la grande distribution
La sophistication de cette cyberattaque met en évidence la fragilité opérationnelle liée à la digitalisation des infrastructures de la grande distribution. Jusqu’ici, les dispositifs frigorifiques étaient rarement la cible des menaces informatiques, généralement concentrées sur les transactions financières ou les données clients.
L’exploit réalisé montre que tout système connecté représente un point d’entrée potentiel pour des pirates informatiques. Plusieurs enseignes envisagent désormais de renforcer leur cybersécurité industrielle, notamment via :
- Des audits renforcés de chaque composant connecté à distance ;
- Une segmentation accrue des réseaux industriels et commerciaux ;
- Des plans de réponse adaptés aux attaques visant les systèmes industriels spécifiques ;
- La formation continue du personnel à la vigilance informatique.
Conséquences sur l’approvisionnement alimentaire
La perturbation de la chaîne du froid a provoqué des ruptures temporaires dans certains points de vente, affectant l’offre de produits frais pour les consommateurs. Même si l’approvisionnement global n’a pas été interrompu à grande échelle, cet épisode démontre combien les cybermenaces peuvent impacter la disponibilité de produits courants.
Pour faire face aux situations critiques, les centrales d’achat des différentes enseignes ont dû ajuster leur logistique et collaborer étroitement avec les fournisseurs locaux et nationaux. Ce type de coordination deviendra probablement plus fréquent à l’avenir pour mieux absorber l’effet domino de telles attaques.
Pistes envisagées pour éviter une récidive
Suite à cette expérience, plusieurs démarches ont été lancées pour analyser les failles exploitées et combler les éventuels trous de sécurité. Au-delà de la vérification du logiciel Danfoss compromis par les hackers, certains distributeurs prévoient des tests de résistance supplémentaires sur tous leurs systèmes critiques.
Enfin, la coopération entre enseignes se renforce déjà, comme le prouve l’alliance formée récemment entre Auchan et Intermarché autour d’une centrale d’achats commune. Ce genre d’organisation collective pourrait permettre une défense mutualisée contre les attaques qui visent les maillons essentiels de la grande distribution.
Quels systèmes ont été ciblés lors de la cyberattaque contre Intermarché ?
- Systèmes de contrôle des chambres froides
- Logiciel de pilotage à distance de marque danoise
- Vitrines et installations dédiées aux produits frais
Quelles conséquences directes pour les magasins concernés ?
- Destruction de produits laitiers, viandes et autres aliments frais
- Fermeture partielle de certains rayons
- Surcoût logistique pour compenser la perte
Quelle a été la réaction des enseignes et des autorités après la cyberattaque ?
- Mobilisation interne des cellules de crise
- Interventions d’urgence sur les équipements impactés
- Renforcement des contrôles de cybersécurité en magasin
Quelles protections envisager face à ce type de menace ?
- Audits de sécurité réguliers
- Renforcement de l’authentification et du contrôle d’accès
- Plans de reprise d’activité testés fréquemment

- Cyberattaque Intermarché : retour sur une attaque inédite contre les systèmes frigorifiques de la grande distribution - 12 octobre 2026
- IA au lycée en 2026, Libération replace les élèves avant les machines, ce débat éducatif surprend enseignants et familles - 12 octobre 2026
- Le Livret A : évolutions récentes, comparaisons et alternatives en 2024 - 12 octobre 2026


